
大家好,我是R哥。
Spring Boot 4.0.6 正式发布了:
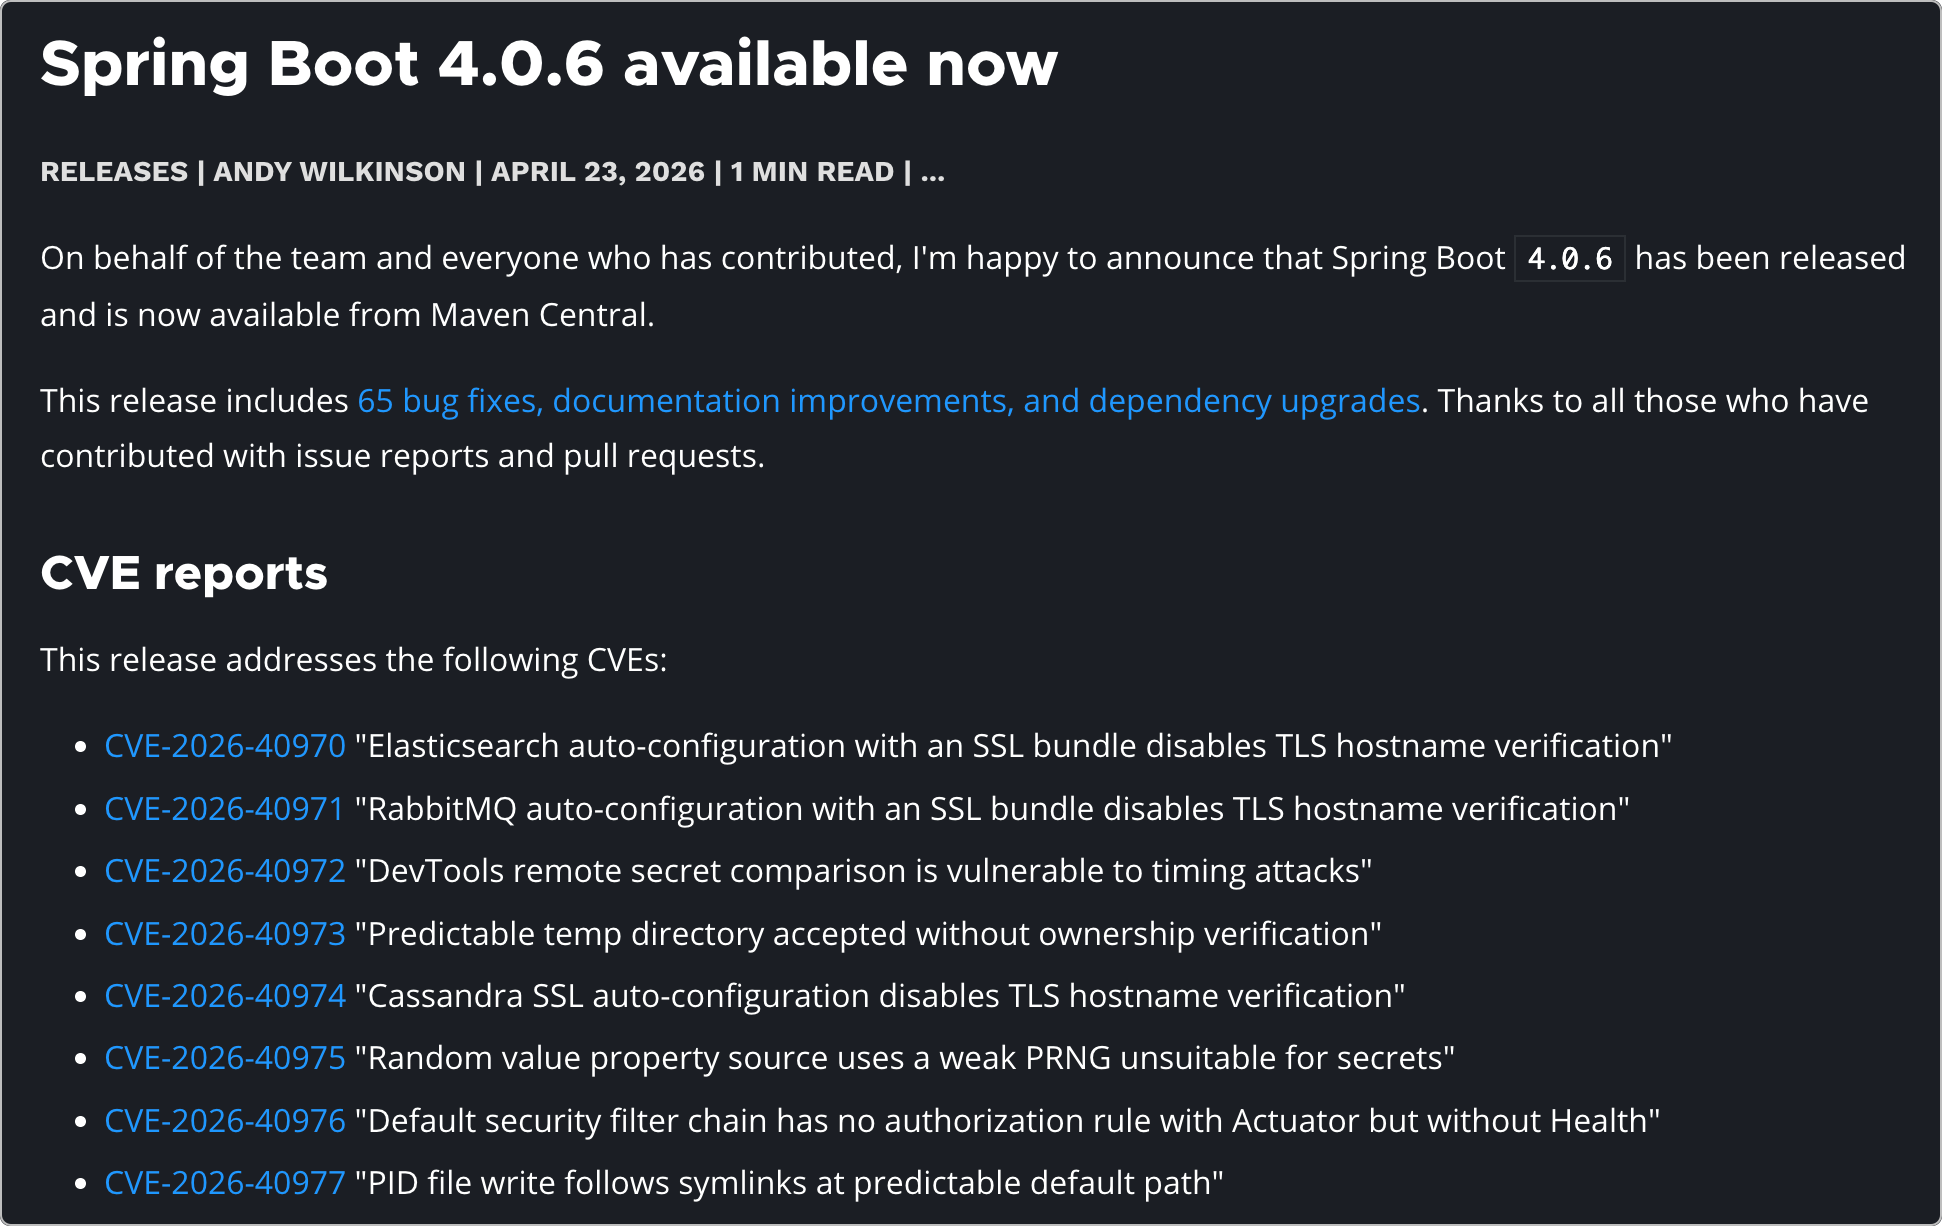
这次不是功能型大版本,包含 65 项 bug 修复、文档改进和依赖升级。
最重要的一点是一次性紧急修复了 8 个 CVE,其中 1 个 Critical、2 个 High、5 个 Medium,尤其是 Actuator 端点未授权访问那个,非常严重的风险,已经上 Spring Boot 4.0.x 的项目建议别拖。
严重漏洞
1、Actuator 端点未授权访问
CVE-2026-40976,级别 Critical。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
在某些情况下,Spring Boot 的默认 Web 安全机制无效,导致所有 Actuator 端点均可能被未授权访问。
高风险漏洞
1、获取远程密钥
CVE-2026-40972,级别 High。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
| 3.4.x | 3.4.16 | 仅企业支持 |
| 3.3.x | 3.3.19 | 仅企业支持 |
| 2.7.x | 2.7.33 | 仅企业支持 |
在同一网络中的攻击者可能利用时序攻击获取远程密钥的相关信息。在极端情况下,攻击者可能据此确定密钥并上传修改后的类文件,从而在远程应用中实现远程代码执行。
2、劫持已认证用户
CVE-2026-40973,级别 High。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
| 3.4.x | 3.4.16 | 仅企业支持 |
| 3.3.x | 3.3.19 | 仅企业支持 |
| 2.7.x | 2.7.33 | 仅企业支持 |
在同一主机上的本地攻击者可能能够控制 ApplicationTemp 所使用的目录。
当 server.servlet.session.persistent 设置为 true 且攻击在应用重启后仍持续存在时,攻击者可能读取会话信息,劫持已认证用户,或部署 gadget 链并以应用用户的权限执行代码。
中风险漏洞
1、Elasticsearch SSL 未验证主机名
CVE-2026-40970,级别 Medium。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
Elasticsearch 当配置为使用 SSL 套件时,Spring Boot 的 Elasticsearch 自动配置在连接 Elasticsearch 服务器时不会执行 TLS 主机名验证,存在被中间人攻击的风险。
2、RabbitMQ SSL 未验证主机名
CVE-2026-40971,级别 Medium。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
RabbitMQ 当配置为使用 SSL bundle 套件时,Spring Boot 的 RabbitMQ 自动配置在连接 RabbitMQ 代理时不会执行 TLS 主机名验证,存在被中间人攻击的风险。
3、Cassandra SSL 未验证主机名
CVE-2026-40974,级别 Medium。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
| 3.4.x | 3.4.16 | 仅企业支持 |
| 3.3.x | 3.3.19 | 仅企业支持 |
| 2.7.x | 2.7.33 | 仅企业支持 |
Cassandra 当配置为使用 SSL bundle 套件时,Spring Boot 的 Cassandra 自动配置在连接 Cassandra 代理时不会执行 TLS 主机名验证,存在被中间人攻击的风险。
4、随机值密钥可预测
CVE-2026-40975,级别 Medium。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
| 3.4.x | 3.4.16 | 仅企业支持 |
| 3.3.x | 3.3.19 | 仅企业支持 |
| 2.7.x | 2.7.33 | 仅企业支持 |
使用 ${random.value} 生成的值不适用于作为密钥使用,困为 ${random.int} 和 ${random.long} 为数值类型,取值范围可预测,绝不能用于密钥。
使用
${random.uuid}不受影响。
5、破坏主机上的文件
CVE-2026-40977,级别 Medium。
受影响 Spring Boot 版本:
| 影响版本 | 修复版本 | 可用性 |
|---|---|---|
| 4.0.x | 4.0.6 | OSS |
| 3.5.x | 3.5.14 | OSS |
| 3.4.x | 3.4.16 | 仅企业支持 |
| 3.3.x | 3.3.19 | 仅企业支持 |
| 2.7.x | 2.7.33 | 仅企业支持 |
当应用程序配置为使用 ApplicationPidFileWriter 时,本地攻击者若拥有对 PID 文件所在位置的写入权限,每次启动应用程序时均可破坏主机上的一个文件。
总结
Spring Boot 版本日新月异,我们在享受技术红利的同时,也要注意安全漏洞带来的潜在威胁。
这次官方给的处理方式很明确,升级到对应修复版本即可。如果你已经在 4.0.x,不要犹豫,直接安排 4.0.6;如果还在 3.5.x,也尽快跟到 3.5.14。
Spring Boot 小版本更新看起来不起眼,但安全修复就是这样,平时没感觉,真出事很可能就 P0 级故障了,损失可严重了。。
所以,赶紧看看自己的 Spring Boot 版本吧。
最后,相信过不了太久,Spring Boot 4.1.0 正式版就要发布了,R哥到时会同步更新,大家可以关注一下。
现在的所有在维护的 Spring Boot 版本都已经升级到了 Java 17+ 了,最高兼容到 Java 25 了,大家还停留在 Java 8 的话,建议尽快升级到 Java 17+,这样才能享受到 Spring Boot 4.x 的新特性和性能提升。
如果你对 Java 9+ 和 Spring Boot 还没有系统性的学习,推荐下我的两个课程:
学完这两个课程,你就能全面掌握 Java 17 和 Spring Boot 4.x 的核心技术了,不管是在工作中还是在面试中,都能游刃有余了。
️ 版权声明:
本文系公众号 “Java技术宅” 原创,转载、引用本文内容请注明出处,抄袭、洗稿一律投诉侵权,后果自负,并保留追究其法律责任的权利。
文章摘自:https://www.cnblogs.com/javastack/p/19986887
 京ICP备14020293号-4